Faire fonctionner des applications avec état sur Kubernetes implique des exigences de stockage qui vont au-delà de la simple persistance des données. Si de nombreuses applications fonctionnent efficacement avec des volumes persistants dédiés, d’autres nécessitent que plusieurs pods s’exécutant sur différents nœuds accèdent aux mêmes fichiers et les modifient. Le système de fichiers réseau (NFS) offre cette capacité de partage depuis longtemps, mais son déploiement dans Kubernetes peut ajouter une complexité d’infrastructure et de gestion. Les administrateurs doivent configurer les services NFS, les connecter au stockage persistant, gérer les autorisations d’accès et s’assurer que le service peut se rétablir lorsque le nœud qui l’héberge devient indisponible. Même lorsque le stockage sous-jacent est répliqué, le serveur NFS peut rester un point de défaillance.
DataCore Puls8 répond à ces défis grâce à une prise en charge NFS intégrée pour les volumes ReadWriteMany (RWX) et à une protection Lifeline étendue pour les charges de travail NFS. Construit sur la technologie OpenEBS de la CNCF, Puls8 combine l’accès partagé au système de fichiers, un stockage persistant répliqué et une récupération coordonnée en cas de défaillance de nœud. Les organisations peuvent offrir un accès concurrent aux données entre les nœuds Kubernetes sans déployer et gérer manuellement un serveur NFS distinct, tout en bénéficiant de mécanismes de récupération automatisés conçus pour rétablir l’accès lorsque des défaillances d’infrastructure surviennent.
Faciliter le déploiement du stockage persistant partagé
Les volumes persistants Kubernetes prennent en charge différents modes d’accès selon les besoins des applications. ReadWriteOnce (RWO) permet un montage en lecture-écriture par un seul nœud, ce qui convient à de nombreuses applications traditionnelles avec état. Cependant, des charges de travail telles que les systèmes de gestion de contenu, les dépôts d’applications partagés et les environnements de traitement de données distribués peuvent nécessiter que plusieurs pods, sur différents nœuds, accèdent simultanément au même système de fichiers. Ces applications ont besoin d’un accès ReadWriteMany (RWX), que les volumes en mode bloc classiques n’offrent pas nativement.
Auparavant, pour activer un accès partagé au système de fichiers par-dessus le stockage en bloc répliqué de Puls8, il fallait une configuration NFS distincte. Les administrateurs devaient déployer et configurer un serveur NFS ainsi que son intégration CSI associée, ce qui ajoutait une couche supplémentaire de déploiement et de maintenance à l’environnement Kubernetes.
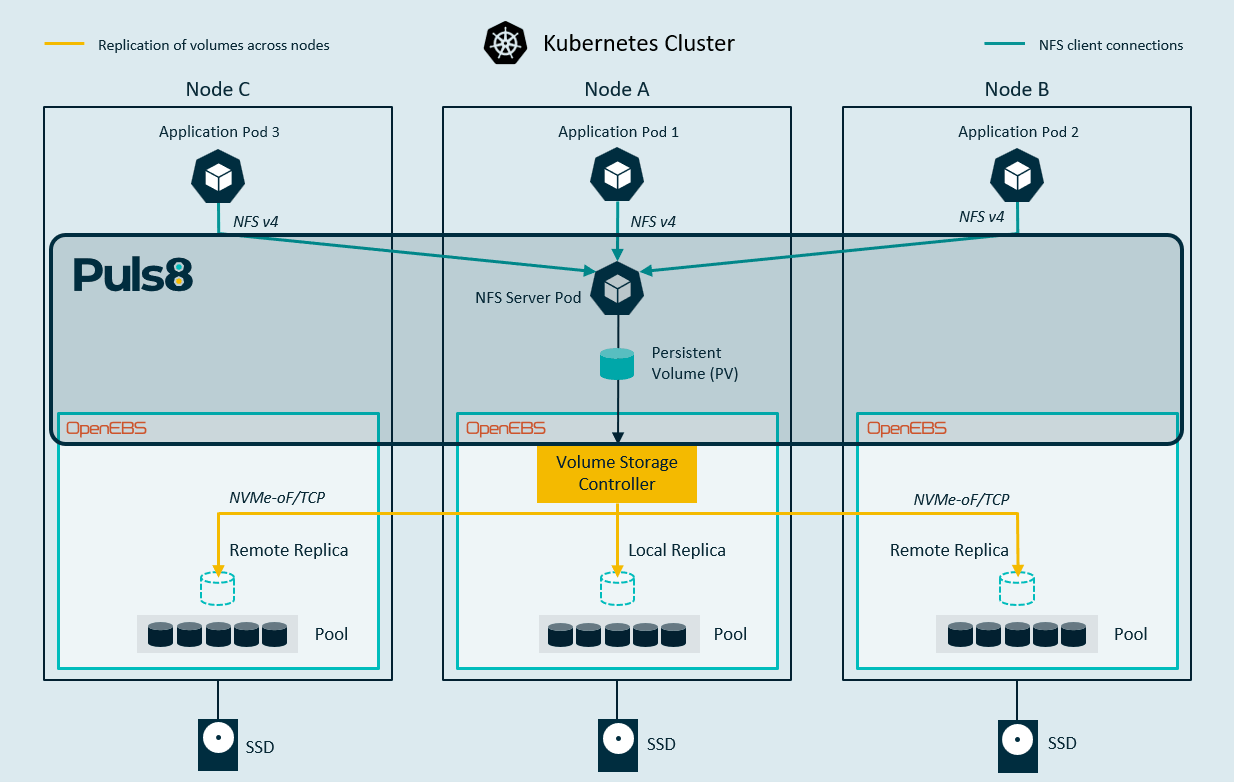
Puls8 propose un pilote CSI NFS intégré qui simplifie le provisionnement et la gestion du stockage persistant partagé. Lorsqu’un volume NFS est monté, Puls8 provisionne automatiquement un pod de serveur NFS dédié, permettant à plusieurs pods d’application sur différents nœuds Kubernetes d’accéder aux mêmes fichiers et de les modifier. En dessous, OpenEBS fournit la base de stockage en bloc résiliente, tandis que la couche NFS intégrée assure l’accès partagé au système de fichiers entre les nœuds Kubernetes.
Au-delà du provisionnement initial, Puls8 prend en charge les opérations de snapshot et de restauration, l’extension de volume en ligne, ainsi que la possibilité d’adopter des volumes persistants compatibles existants pour un accès NFS partagé. Les administrateurs peuvent ainsi introduire un accès partagé sur un stockage existant compatible, puis gérer sa capacité et ses exigences de récupération au sein du même environnement. Pour les organisations qui exploitent plusieurs applications dépendant de systèmes de fichiers partagés, cela réduit la complexité opérationnelle sans nécessiter d’architecture de stockage distincte pour les charges de travail RWX.
Plusieurs pods d’application sur différents nœuds Kubernetes accédant simultanément au même volume NFS partagé
Maintenir la disponibilité des charges de travail NFS pendant les défaillances de nœuds
Le stockage partagé introduit un défi de disponibilité important : protéger les données ne signifie pas nécessairement garantir l’accès à ces données. Puls8 protège le stockage en bloc sous-jacent grâce à la réplication entre les nœuds Kubernetes, mais les applications dépendent toujours du pod serveur NFS pour accéder au système de fichiers partagé. Si le nœud qui héberge ce serveur devient indisponible, les applications clientes peuvent perdre leur connexion, alors même que les données sous-jacentes restent protégées et accessibles via la couche de stockage. Selon leur comportement, les applications peuvent rester bloquées dans l’attente du service NFS injoignable, ce qui crée une interruption que la seule réplication du stockage ne peut résoudre.
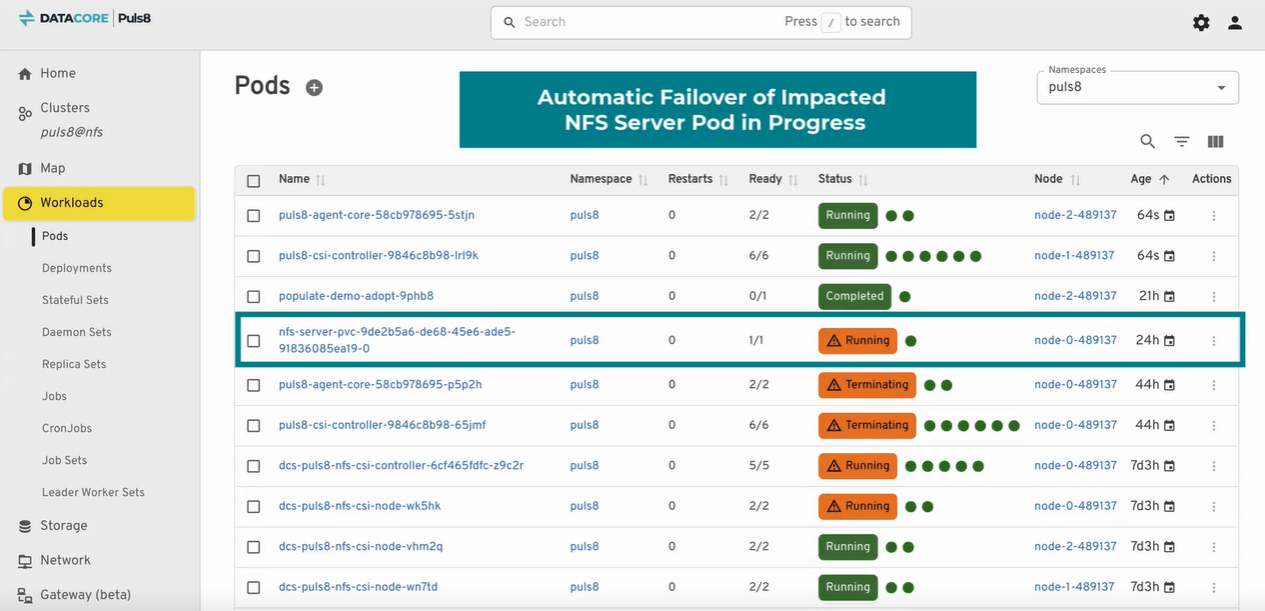
Pour répondre à ce problème, Puls8 étend sa protection Lifeline aux charges de travail RWX NFS, en coordonnant la récupération du serveur NFS et des pods d’application participants lorsqu’un nœud tombe en panne. Lorsque le nœud hôte devient injoignable, Lifeline aide à replanifier le pod du serveur NFS concerné, ainsi que les pods d’application dûment annotés, sur un nœud sain. Une fois le service rétabli, les applications peuvent se reconnecter au système de fichiers partagé et reprendre leurs opérations. Cette approche coordonnée couvre à la fois la disponibilité du service NFS et la récupération des clients qui en dépendent, plutôt que de traiter ces composants comme indépendants les uns des autres.
Prenons l’exemple d’une application Kubernetes dont plusieurs instances accèdent à un dépôt de fichiers commun. Si le nœud hébergeant le serveur NFS tombe en panne, ces instances peuvent perdre l’accès aux fichiers partagés, même si les données sous-jacentes restent protégées. Avec la protection Lifeline activée, le processus de récupération est coordonné automatiquement, ce qui réduit la nécessité d’une intervention manuelle des administrateurs. La protection Lifeline de Puls8 se configure au moyen d’annotations sur les pods d’application, ce qui permet aux administrateurs d’activer ce comportement de manière sélective pour les charges de travail qui en ont besoin. Bien que le temps nécessaire au rétablissement de l’accès dépende des conditions du cluster et du comportement des applications, la récupération automatisée contribue à limiter les interventions manuelles et à réduire l’impact opérationnel des défaillances de nœuds.
Basculement automatique du pod serveur NFS concerné vers un nœud Kubernetes sain
Ajouter une sécurité de niveau entreprise à l’accès NFS partagé
L’accès concurrent au stockage persistant soulève aussi des questions de sécurité, en particulier dans les environnements où plusieurs applications, utilisateurs ou équipes partagent une même infrastructure Kubernetes. Les organisations ont besoin de mécanismes pour authentifier les clients, résoudre les identités des utilisateurs, appliquer des autorisations de système de fichiers appropriées et protéger les données qui circulent entre les applications et le service NFS. Ces exigences sont particulièrement pertinentes pour les charges de travail critiques pour l’entreprise et les environnements soumis à des politiques de sécurité internes ou à des obligations réglementaires.
Puls8 prend en charge l’intégration de la sécurité Kerberos avec la résolution d’identités LDAP pour NFS, permettant à l’accès au stockage partagé de fonctionner avec l’infrastructure d’authentification d’entreprise existante. Trois modes de sécurité Kerberos sont pris en charge : krb5 pour l’authentification, krb5i pour l’authentification avec protection de l’intégrité, et krb5p pour l’authentification, la protection de l’intégrité et le chiffrement du trafic NFS en transit. Les administrateurs peuvent fournir directement les fichiers keytab Kerberos ou les générer via des identifiants kadmin, tandis que les StorageClasses Kubernetes offrent des options de configuration pour les autorisations d’export NFS, les modes squash, les modes d’accès, les mappages UID/GID anonymes et les autorisations de la racine d’export. En intégrant ces contrôles à l’implémentation NFS, Puls8 aide les organisations à déployer du stockage partagé sans considérer l’authentification et la gestion des accès comme des préoccupations d’infrastructure totalement séparées.
Accès partagé et résilience, ensemble
Avec Puls8, DataCore réunit deux capacités particulièrement importantes pour les applications Kubernetes avec état : l’accès partagé aux données persistantes sur plusieurs nœuds et la récupération coordonnée lorsque l’infrastructure qui fournit cet accès tombe en panne. Le pilote CSI NFS intégré facilite le provisionnement et la gestion du stockage RWX, tandis que la protection Lifeline étendue contribue à rétablir les services NFS et les charges de travail dépendantes après une défaillance de nœud. Les fonctionnalités d’authentification et de chiffrement d’entreprise ajoutent les contrôles de sécurité nécessaires pour prendre en charge le stockage partagé dans des environnements plus exigeants.
Pour les organisations qui exécutent des applications reposant sur des systèmes de fichiers partagés, ces améliorations réduisent le besoin d’une infrastructure NFS gérée séparément, tout en renforçant la résilience opérationnelle du stockage partagé. En combinant stockage persistant répliqué, accès NFS intégré et basculement coordonné, Puls8 contribue à rendre les données partagées plus accessibles, plus faciles à gérer et plus résilientes au sein de Kubernetes.


